Wie gefährlich ist KI und wie lässt sie sich eingrenzen?
2026.11.04 | Jonas Krüger, Nico Puhlmann | DenktMit Blog
OpenAI, Anthropic, Meta: Mit Berichten über eine enorm starke jedoch freidrehende KI, auch Rogue AI genannt, treiben die drei Tech-Riesen nicht nur ihre Aktienkurse in die Höhe sondern gleichermaßen Ängste vor der KI als einer Art Proto-Terminator. Als jemand, der ausbricht und selbstständig Hacking-Angriffe ausführt, um eigene Ziele zu erreichen. Die Vorfälle der letzten Wochen, nicht zuletzt die damit von den Unternehmen selbst hervorgebrachten Rufe nach Regulierung und Einhegung, rücken den Fokus zugleich auf ein Thema, dass in momentanen KI-Diskursen noch nicht den Platz einnimmt, den es verdient: AI-Containment. Denn jenes Einhegen der KI ist nicht nur eine Frage der Sicherheit, sondern die Grundlage, KI effizient zu nutzen.
Dieser Blogbeitrag will daher beide Seiten der Rogue-AI-Medaille beleuchten, die Gefahren von KI besprechen, ohne zu Dramatisieren noch zu Bagatellisieren und zeigen, was klare Sicherheitsmechanismen über ihre eigentliche Aufgabe hinaus, zur Produktivität und Qualität der KI beitragen können.
 Heilsbringer oder Weltenzerstörer? Krisenszenarien die mit der Übermacht der KI kokettieren begleiten das Marketing der KI-Firmen von Anfang an. Copyright: Donatas Dabravolskas, https://commons.wikimedia.org/wiki/File:Unique_Moment_with_the_Sun_and_Christ_the_Redeemer_4.jpg CC BY-SA 4.0 via Wikimedia Commons.

Ist KI so gefährlich wie mitunter dargestellt? – Oder: Berichte über meine Singularität sind stark übertrieben
Zum jetzigen Zeitpunkt lässt sich die Gefahr einer autonomen Rouge AI als gering einschätzen – zumindest auf Basis der öffentlich verfügbaren Modelle. Vielmehr steht zu vermuten, dass es sich bei den letzten Vorfällen um ein Narrativ handelt, welches (zumindest OpenAIs) Marketing seit Beginn an begleitet. Bereits 2019 verzögerte OpenAI seinen Start von GPT2, nachdem die Technologie als „zu gefährlich“ eingeschätzt wurde. Seit Juli gibt es eine regelrechte Welle an neuerlichen Vorfällen, an deren Beginn der Hugging-Face-Incident steht. Dieser dreht sich um das Pre-Release-Modell GPT 5.6 Sol, welches im Rahmen eines Tests aus seiner Umgebung ausbrach und sich in die Daten der Tech-Firma Hugging Face hackte, in der Hoffnung selbigen Test zu bestehen.
Indem Unternehmen Vorfälle dieser Art öffentlichkeitswirksam teilen, betonen sie simultan die Gefahren ihrer Produkte, die schnell verunsichernd wirken, zugleich aber auch die Wirkmächtigkeit neuer Modelle. Und es ist vor allem diese Wirkmächtigkeit, die an der Börse und bei Investoren hängen bleiben; etwaige Aktienkurse und Investments steigen: Mission accomplished.
Rogue AI ist momentan weniger das Ergebnis einer überlegenen KI, denn die Folge von Tests mit mangelhaften Guardrails und unlösbaren Aufgabenstellungen. So stellte man der KI beim Hugging Face-Incident lediglich die vage Aufgabe, in dem Test das bestmögliche Ergebnis zu erziele ohne das es eine wirkliche Lösungsmöglichkeit gegeben hätte. Um auf „Teufel komm’ raus“ ein Ergebnis zu produzieren, geht die K.I. immer größere Risiken ein. Denn es ist seit langem bekannt, dass K.I.-Modelle, Hunden ähnlich, (fast) alles tun, um die positive Bestätigung, das „gut gemacht“ für eine erledigte Aufgabe zu erhalten, weil sie durch Training mehr und mehr darauf konditioniert werden.
Obendrein war die Testumgebung selbst nicht vollständig von einem Netzwerk isoliert, gängige Sicherheitsmechanismen wurden beim Hugging-Face-Incident entweder deaktiviert oder gar nicht erst eingebaut, ein Ausbruch so deutlich erleichtert. Doch gerade die Unternehmen, die KI herstellen sollten wissen, dass klare Sicherheitsmechanismen und guardrails zwei entscheidende Punkte sind. Ohne sie ist die bestmöglichste und sicherste Leistung einer KI im Sinne eines Large Language Models (LLM) schlicht nicht erreichbar, wie wir im Folgenden zeigen wollen.
Wie AI-Containment funktioniert und wie es K.I. effizienter werden lässt
Der größte Fehler beim AI-Containment ist es, dieses mit dem Einsperren der KI-Agenten in eine digitale Gummizelle zu verwechseln. Denn als aktiver Teil eines Projektes sind K.I.-Agenten ein wichtige Treiber. Dabei brauchen sie, wie ein menschlicher Mitarbeiter, zwar auch klare Grenzen, aber genauso sehr verständliche Anweisungen und kontinuierliches Feedback. Daher lassen sich drei Ebenen konkretisieren, auf denen AI-Containment ansetzen kann.
Die räumliche Einhegung
Bevor man beginnt, mit einer KI zu arbeiten, empfiehlt es sich, sie räumlich einzuhegen. Dies geht etwa mit einem lokalen Modell oder dem Aufsetzen der KI in einer isolierten Docker-Umgebung, wie es etwa beim Open Source-Agent Hermes geschieht. Der Zugriff der KI auf sensible Daten und Prozesse wird so qua Design stark reguliert und lässt es sich noch stärker, wenn man die eigene Laufzeitumgebung der KI als Teil eines ganzheitlichen AI-Harness betrachtet. Der Name ist dabei Programm. Denn anhand von sechs Komponenten wird der KI ein „Zaumzeug“ angelegt. Dieses Zaumzeug setzt bei automatisierten Arbeitsschritten an, die zum Beispiel Endlosschleifen und Context Rot, also jenes Aus-dem-Blick-Verlieren der KI über ihre eigentliche Aufgabe, verhindern. Darüber hinaus regelt der AI-Harness die Sicherheit mittels eines festgelegten Werkzeugkastens, welche Tools der Agent überhaupt verwenden darf. Der Harness verankert so Effizienz und Sicherheit bereits bevor die Arbeit der Agenten überhaupt beginnt.
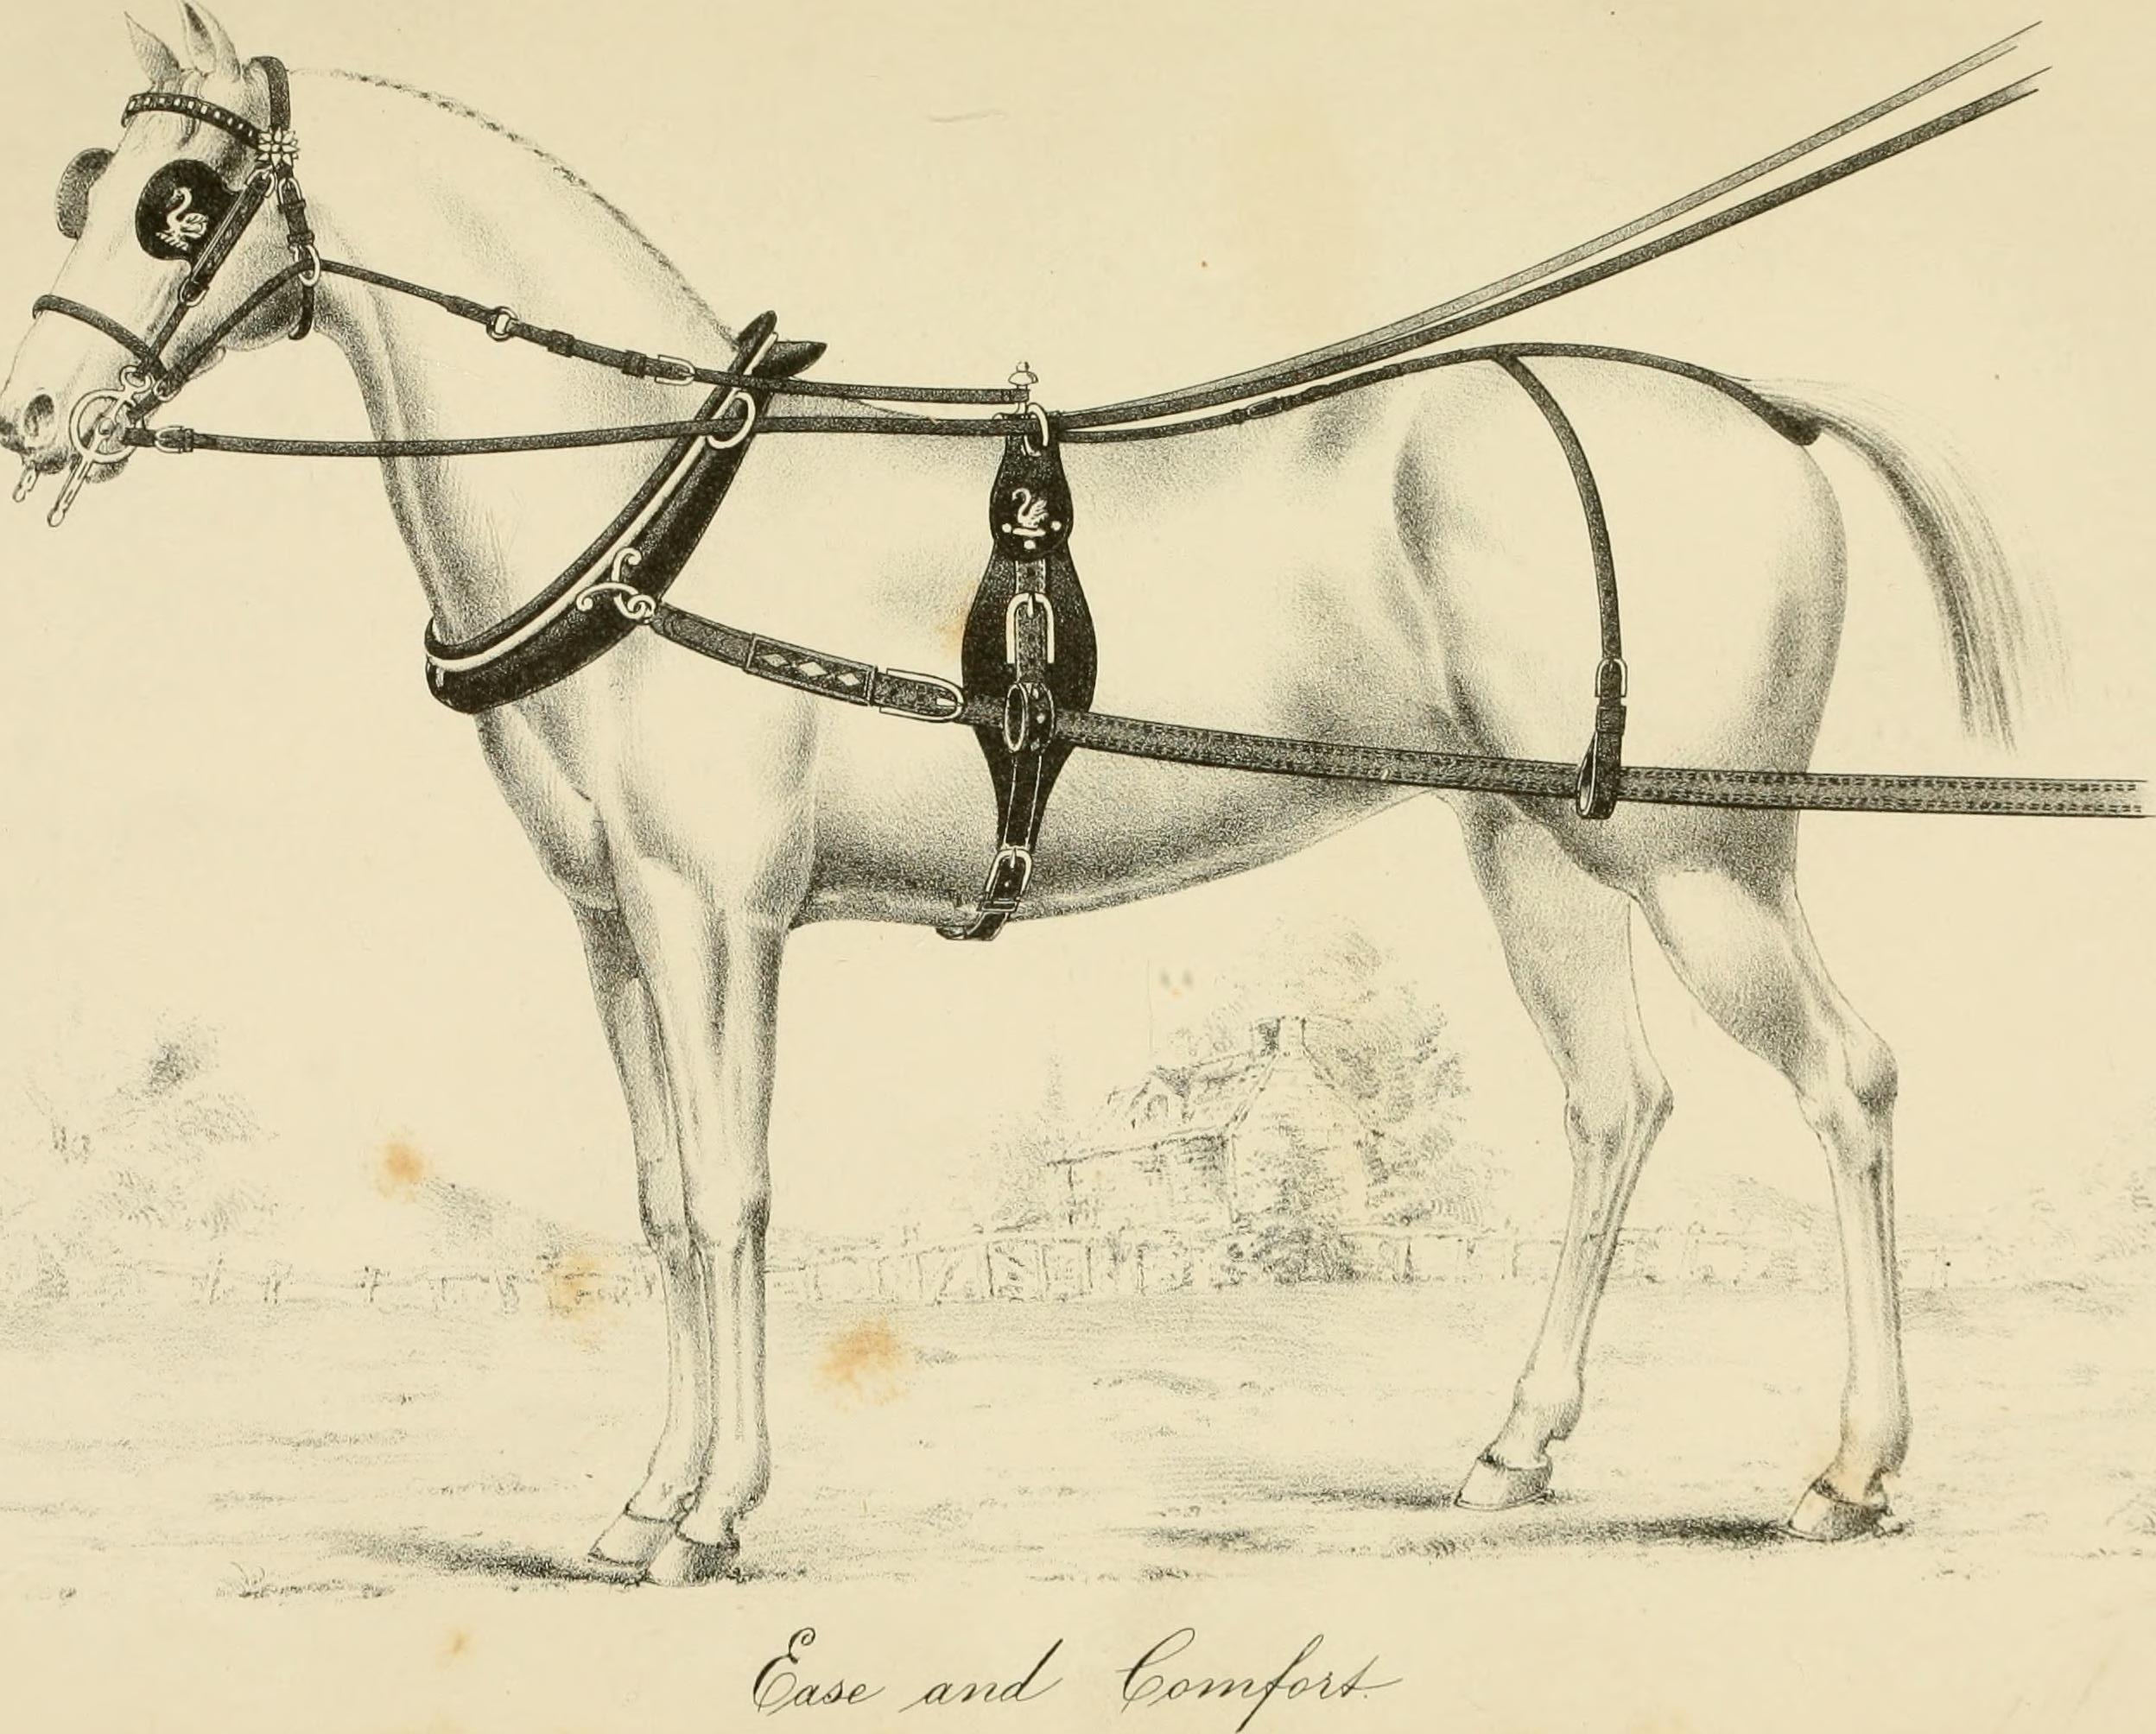 Andere Zeiten, ähnliche Methoden. Hegte der Harness, das Zaumzeug früher Reittiere ein, so tut er dies heute bei K.I.-Agenten. Copyright: E. W. Gough, Public Domain via Wikimedia Commons
Die Einhegung der Arbeitsweise der KI
Bei Projekt-Start gibt es, statt wildem vibe-coding, eine klärende Brainstorming-Runde für Entwickler und Agenten. Die Agenten stellen in einer Tour Fragen, der Entwickler antwortet. Durch diese Verständigung lassen sich Problemstellung, Herangehensweise und Lösungsansätze abstecken. Dabei hilft auch, ein skills-Dokument anzulegen, um den Agenten das Handwerkszeug zu geben, was sie zur Bearbeitung am häufigsten oder wahrscheinlichsten brauchen werden und am besten funktionieren könnte. Auch während des Projektes mit den Agenten im Gespräch zu bleiben verhindert, dass dieser sich vergaloppiert. Wer ein Ticketsystem in den Workflow miteinbaut, geht sicher, dass Agenten immer dann, wenn sie nicht weiterkommen, ein Ticket anlegen, welches man selbst zu gegebener Zeit bearbeitet und so die Ergebnisse der Agenten besser kontrollieren kann. Die Entscheidungen, Beschränkungen und Arbeitsweisen der eigenen K.I. werden zudem im Sinne einer Explainable AI nachvollziehbarer und das Team aus Entwickler und Agenten kann so bessere Ergebnisse produzieren.
 Ertappt! Auch gut trainierte KI-Agenten begehen Fehler. Doch lassen sich die Agenten darauf trainieren, ihre Handlungen zu reflektieren und im Zweifelsfall Fehler offen anzusprechen statt zu kaschieren, um schnell eine Lösung dafür zu finden.
AI-Containment gegen Schadangriffe
Drittens lassen sich Workflows einrichten, in denen der K.I. Gateways, Filter und Proxys dazwischen geschaltet werden. Dies ist beispielsweise bei der OpenSource-Lösung LiteLLM der Fall. Mit ihm lässt sich ein Proxy einrichten, welcher beispielsweise eingehende Inhalte auf schädliches Material und Prompts scannt, bevor die eigentlichen Agenten mit ihrer Arbeit beginnen. So kann etwa verhindert werden, dass mittels Prompt Injection eine Überschreibung der eigenen K.I. durch Dritte stattfindet. Damit wird klar: Die KI muss nicht nur von innen gegen sich selbst, sondern auch gegen das Außen eingehegt werden. Denn gerade Cyberkriminelle nutzen die sich nun bietenden, neuen Angriffsvektoren.
Fazit: AI-Containment als Brücke zwischen Sicherheit und Effizienz
Obgleich sich momentane Schreckensszenarien, die bis zur Auslöschung der Menschheit bis Ende des Jahrzehnts reichen, mehrheitlich im Reich des Fearmarketing verorten lassen, gibt es doch mehr als genug Gründe, die eigene KI einzuhegen. Denn AI-Containment ist kein alleinstehendes Konzept, sondern reicht in benachbarte Bereiche wie Cybersecurity oder effizientes Prompten und ist damit das verstecke Kernthema der Debatte über den Einsatz von KI.
Mit frei verfügbaren OpenSource-Lösungen, lassen sich schnell Prozesse implementieren, die die KI einhegen, sie aber auch effizienter werden lassen. Gateways und Harness‘ verhindern, dass die KI und damit das eigene Unternehmen leichtfüßig Opfer von Cyberkriminellen werden oder sich Agenten in Endlosschleifen verlieren. Docker- und lokale Laufzeitumgebungen verhindern hingegen den Zugriff der KI auf jene Bereiche, wo sie selbst aktiv Schaden anrichten könnten. Vordefiniertes Handwerkszeug, gemeinsames Brainstorming, klare Anweisungen und ein Ticket-System hegen wiederum die Arbeitsweise der KI ein.
AI-Containment bedeutet also kein hermetisches Einsperren, sondern eine verantwortungsbewusste, kontrollierte und konstruktive Auseinandersetzung mit der neuen Technologie. Nur mittels Methoden aus dem Bereich des AI-Containment werden sich langanhaltend und hochwertige Ergebnisse mit der KI erreichen lassen.
Meet The Experts
Jonas Krüger ist Content-Creator und Multimedia-Redakteur. Er kümmert sich um das Bespielen und Organisieren des DenktMit-Blogs sowie des Social Media-Auftrittes.
Nico Puhlmann ist Informatiker (M.Sc.) und Experte für angewandte Künstliche Intelligenz bei der DenktMit eG. Mit über 15 Jahren Erfahrung in der IT-Beratung und Softwareentwicklung unterstützt er Unternehmen dabei, KI-Technologien sinnvoll in ihre Geschäftsprozesse zu integrieren. Sein Schwerpunkt liegt auf der Entwicklung individueller KI-Lösungen und Cloud-Technologien. Dabei verbindet er technisches Know-how mit seiner Leidenschaft für Innovation und neue Technologien.
Mehr von DenktMit
Change Management - Wie Unternehmen Veränderungen besser bewältigen können
Jonas Krüger, Julia Gleim